Artículo · Riesgos
Gestión de riesgos: cómo anticiparse a los problemas antes de que ocurran
hilariorr · 5 de septiembre de 2026
La gestión de riesgos ayuda a las organizaciones a identificar lo que puede salir mal, valorar su importancia y tomar medidas antes de que ocurra un problema. En este artículo explicamos, de forma sencilla, cómo reconocer riesgos, evaluar su impacto, revisar controles y tomar mejores decisiones.
Experiencia: Este artículo refleja la opinión y experiencia profesional del autor en temas de auditoría y gestión de riesgos. Su contenido tiene fines informativos y busca explicar estos conceptos de forma práctica para apoyar su aplicación en las organizaciones.
Gestión de riesgos: cómo anticiparse a los problemas antes de que ocurran
Toda organización toma decisiones bajo cierto grado de incertidumbre.
Una empresa puede lanzar un nuevo producto y no obtener las ventas esperadas. Una cooperativa puede otorgar créditos que después no sean recuperados. Un sistema informático puede dejar de funcionar. Una persona puede cometer un error al capturar información. Una norma puede cambiar y la organización no adaptarse a tiempo.
Todas estas situaciones tienen algo en común: representan riesgos.
El riesgo forma parte de cualquier actividad. No es posible eliminarlo por completo, pero sí es posible conocerlo, valorarlo y tomar decisiones para reducir sus posibles consecuencias.
De eso trata la gestión de riesgos.
¿Qué es un riesgo?
De forma sencilla, un riesgo es la posibilidad de que ocurra una situación que afecte el cumplimiento de un objetivo.
Esta definición tiene un elemento muy importante: el objetivo.
No podemos hablar correctamente de un riesgo si no sabemos qué queremos lograr.
Por ejemplo, si una organización tiene como objetivo mantener disponible su plataforma digital las 24 horas, una falla prolongada del servidor representa un riesgo.
Si el objetivo es recuperar los créditos otorgados, prestar dinero a personas sin suficiente capacidad de pago representa otro riesgo.
Si el objetivo es proteger la información de los clientes, el acceso de personas no autorizadas representa un riesgo diferente.
Por eso, una buena gestión de riesgos comienza entendiendo primero los objetivos de la organización.
El riesgo no siempre significa que algo ya ocurrió
Uno de los errores más comunes es confundir un problema con un riesgo.
Un problema es una situación que ya ocurrió.
Un riesgo es una situación que podría ocurrir.
Por ejemplo:
Si una organización pierde información porque no tenía respaldos, la pérdida de información ya es un problema.
Sin embargo, antes de que ocurriera, el riesgo podía describirse como:
“Pérdida de información por falta de respaldos adecuados.”
Esta diferencia es importante porque la gestión de riesgos busca actuar principalmente antes de que el daño ocurra.
El objetivo no es solamente reaccionar a los problemas, sino anticiparse a ellos.
¿Por qué las organizaciones necesitan gestionar riesgos?
Todas las organizaciones cuentan con recursos limitados.
No pueden revisar todas las operaciones con la misma intensidad, instalar todos los controles posibles ni protegerse de absolutamente todas las situaciones.
Necesitan decidir dónde concentrar sus esfuerzos.
La gestión de riesgos ayuda precisamente a tomar esas decisiones.
Permite identificar cuáles situaciones pueden tener mayores consecuencias y cuáles requieren atención primero.
Por ejemplo, una organización puede tener los siguientes riesgos:
retrasos menores en la entrega de reportes;
errores en algunos formatos administrativos;
fallas en la recuperación de créditos;
fraude interno;
robo de información;
interrupción de sistemas;
incumplimiento de disposiciones legales.
Aunque todos pueden ser importantes, sus consecuencias no son iguales.
Un retraso de un día en un reporte interno posiblemente tenga un efecto menor que una filtración masiva de información de clientes.
Gestionar riesgos significa reconocer esas diferencias.
El primer paso: conocer los objetivos
Antes de elaborar matrices, asignar colores o calcular niveles de riesgo, conviene hacer una pregunta sencilla:
¿Qué quiere lograr la organización?
Los objetivos pueden ser financieros, comerciales, operativos, tecnológicos, legales o relacionados con las personas.
Por ejemplo:
Una cooperativa podría buscar aumentar su número de socios, mantener una cartera de crédito sana, proteger los ahorros captados, mejorar el servicio y cumplir las disposiciones aplicables.
Cada objetivo puede estar relacionado con diferentes riesgos.
Si no se conocen los objetivos, se corre el riesgo de elaborar listas enormes de riesgos que después tienen poca utilidad para tomar decisiones.
Identificar qué puede salir mal
Una vez conocidos los objetivos, el siguiente paso consiste en preguntarse qué situaciones podrían impedir alcanzarlos.
Una forma sencilla de hacerlo es utilizar preguntas como:
¿Qué puede ocurrir?
¿Por qué podría ocurrir?
¿Qué consecuencias tendría?
Supongamos que una organización quiere aumentar sus ventas mediante una nueva tienda por internet.
Algunos riesgos podrían ser:
La plataforma puede dejar de funcionar.
Los pagos pueden ser rechazados.
Puede ocurrir un fraude.
Los datos de los clientes pueden ser robados.
Los pedidos pueden entregarse con retraso.
Los productos pueden quedarse sin existencia.
Cada riesgo necesita analizarse por separado.
Causa, evento y consecuencia
Para describir mejor un riesgo puede ser útil separar tres elementos.
La causa explica por qué podría ocurrir.
El evento describe lo que podría suceder.
La consecuencia explica qué daño podría producir.
Por ejemplo:
Causa: controles de acceso débiles.
Evento: una persona no autorizada ingresa al sistema.
Consecuencia: modificación, robo o pérdida de información.
Al unir estos elementos podemos entender mejor el riesgo y diseñar controles más adecuados.
Esto también evita descripciones demasiado generales como:
“Riesgo tecnológico.”
Una descripción así proporciona poca información.
Es mejor indicar claramente qué situación preocupa y qué consecuencias puede producir.
Probabilidad e impacto
Después de identificar un riesgo, normalmente necesitamos conocer qué tan importante es.
Dos elementos suelen ser especialmente útiles: la probabilidad y el impacto.
La probabilidad indica qué tan posible es que ocurra el evento.
El impacto indica qué tan graves serían sus consecuencias.
Un riesgo puede tener una probabilidad alta, pero consecuencias pequeñas.
Otro puede ser poco probable, pero tener consecuencias muy graves.
Por ejemplo, una pequeña diferencia de caja puede presentarse con cierta frecuencia, pero representar cantidades reducidas.
En cambio, un ataque informático importante podría tener menor frecuencia, pero provocar daños económicos, operativos y legales mucho mayores.
Por eso no basta con preguntarse qué tan seguido puede ocurrir algo.
También debe analizarse cuánto daño podría causar.
No todos los riesgos necesitan el mismo tratamiento
Una vez valorados, los riesgos pueden atenderse de diferentes maneras.
En algunos casos puede ser conveniente reducirlos mediante controles.
En otros puede ser posible evitar la actividad que los produce.
También pueden existir situaciones en las que el riesgo se transfiera parcialmente, por ejemplo, mediante un seguro.
Y existen riesgos que la organización puede decidir aceptar porque su nivel es bajo o porque reducirlos tendría un costo mayor que sus posibles consecuencias.
La decisión dependerá del tipo de riesgo, su importancia y los recursos disponibles.
Lo importante es que la aceptación de un riesgo sea una decisión consciente y no el resultado de ignorar su existencia.
¿Qué papel tienen los controles?
Los controles son las medidas utilizadas para reducir los riesgos.
Pueden ser tan sencillos como una autorización o tan complejos como un sistema automatizado de seguridad.
Algunos ejemplos son:
Contraseñas y controles de acceso.
Revisión de operaciones antes de autorizarlas.
Separación de funciones entre diferentes personas.
Límites de autorización.
Conciliaciones bancarias.
Respaldos de información.
Supervisión de operaciones.
Capacitación del personal.
Alertas automáticas.
Revisión de reportes.
Sin embargo, tener muchos controles no significa necesariamente gestionar bien los riesgos.
Un control tiene valor cuando realmente ayuda a disminuir la posibilidad de que ocurra un problema o reduce sus consecuencias.
Un control escrito no siempre es un control efectivo
Es frecuente encontrar procedimientos que indican claramente qué debe hacerse, pero en la práctica nadie lo realiza.
También pueden existir controles que se realizan solamente para cumplir con un requisito, sin analizar si realmente funcionan.
Por ejemplo, un procedimiento puede indicar que cada operación debe ser revisada por dos personas.
Pero si ambas personas autorizan automáticamente sin revisar la información, el control existe en el papel, pero aporta muy poco.
Por eso es necesario evaluar tanto el diseño del control como su funcionamiento real.
Riesgo inherente y riesgo residual
Existen dos conceptos que ayudan a entender mejor la relación entre riesgos y controles.
El riesgo inherente es el nivel de riesgo que existiría antes de considerar los controles.
El riesgo residual es el riesgo que permanece después de aplicar los controles.
Por ejemplo, otorgar créditos siempre implica el riesgo de que algunos clientes no paguen.
La organización puede reducir ese riesgo mediante análisis de capacidad de pago, consulta de historial crediticio, garantías, límites de crédito y seguimiento de pagos.
Sin embargo, aunque existan buenos controles, nunca será posible garantizar que todos los créditos sean recuperados.
El riesgo que permanece después de aplicar esas medidas es el riesgo residual.
Una matriz de riesgos no es el objetivo final
Muchas organizaciones utilizan matrices donde clasifican los riesgos con colores como verde, amarillo, naranja o rojo.
Estas herramientas pueden ser útiles para organizar la información.
El problema aparece cuando elaborar la matriz se convierte en el objetivo principal.
Una matriz de riesgos solamente tiene valor si ayuda a responder preguntas como:
¿Qué riesgos requieren atención inmediata?
¿Qué controles necesitan fortalecerse?
¿Quién es responsable de cada riesgo?
¿Qué acciones deben realizarse?
¿Cuándo deben realizarse?
¿Cómo sabremos si el riesgo disminuyó?
Si la matriz se actualiza una vez al año y después nadie vuelve a consultarla, probablemente no esté ayudando mucho a la organización.
Los riesgos cambian con el tiempo
La gestión de riesgos no es una actividad que se realiza una sola vez.
Los riesgos cambian constantemente.
Una nueva regulación puede generar nuevas obligaciones.
Una nueva tecnología puede reducir algunos riesgos y crear otros.
Un nuevo producto puede modificar el perfil de los clientes.
Una crisis económica puede aumentar los problemas de pago.
Un cambio de personal puede afectar determinados controles.
Por esta razón, los riesgos deben revisarse periódicamente.
La organización necesita preguntarse si los riesgos identificados siguen siendo importantes y si han aparecido nuevas situaciones que necesitan atención.
Tecnología e inteligencia artificial: nuevas oportunidades y nuevos riesgos
La tecnología está transformando prácticamente todos los sectores.
La automatización, el análisis de datos y la inteligencia artificial permiten realizar actividades con mayor rapidez y procesar grandes cantidades de información.
Pero también generan nuevos riesgos.
Por ejemplo:
Información confidencial puede compartirse con herramientas externas.
Los sistemas pueden generar respuestas incorrectas.
Los modelos automatizados pueden utilizar información incompleta.
Una decisión puede depender demasiado de un sistema sin revisión humana.
Los ataques informáticos pueden volverse más avanzados.
Por ello, adoptar nuevas tecnologías debe ir acompañado de una evaluación de riesgos.
La pregunta no debería ser solamente:
¿Qué podemos hacer con esta tecnología?
También conviene preguntarse:
¿Qué puede salir mal y cómo vamos a controlarlo?
La gestión de riesgos no corresponde únicamente a un área
Otro error frecuente es pensar que los riesgos pertenecen exclusivamente al área de riesgos, auditoría o cumplimiento.
Las personas que realizan diariamente los procesos conocen muchas de las situaciones que pueden afectar sus actividades.
Quien autoriza créditos conoce ciertos riesgos del proceso de crédito.
Quien administra sistemas conoce los riesgos tecnológicos.
Quien maneja tesorería conoce determinados riesgos financieros.
Quien atiende clientes conoce problemas que quizá no aparecen en los reportes.
Por eso, una adecuada gestión de riesgos necesita la participación de distintas áreas de la organización.
La responsabilidad sobre los riesgos debe estar cercana a las personas que tienen capacidad para tomar decisiones sobre ellos.
El papel de auditoría interna
La auditoría interna tiene una participación importante en la gestión de riesgos, pero no debe convertirse en responsable de administrar los riesgos de la organización.
Su función consiste principalmente en evaluar si la organización identifica correctamente sus riesgos, si existen controles adecuados y si las acciones establecidas realmente funcionan.
El auditor también puede identificar riesgos que no habían sido considerados y comunicar situaciones que requieren atención.
Esto permite que la auditoría contribuya al fortalecimiento de la gestión de riesgos sin perder su independencia.
De reaccionar a prevenir
Una organización que no gestiona sus riesgos normalmente actúa después de que los problemas ocurren.
Cuando aparece un fraude, instala controles.
Cuando pierde información, crea respaldos.
Cuando aumenta la cartera vencida, cambia sus políticas.
Cuando recibe una sanción, revisa el cumplimiento.
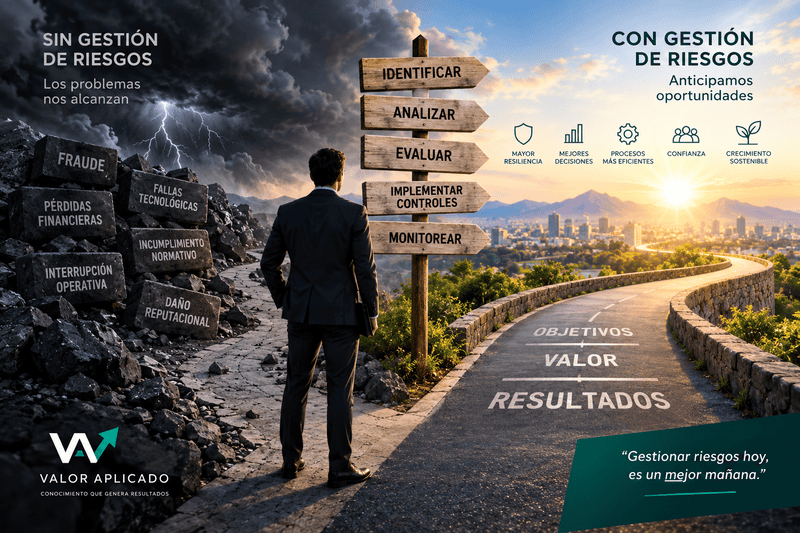
Gestionar riesgos busca cambiar esa forma de trabajar.
En lugar de esperar a que ocurra el problema, busca identificar señales, analizar escenarios y establecer medidas preventivas.
No significa que todos los problemas desaparecerán.
Significa que la organización estará mejor preparada para enfrentarlos.
Una cultura de riesgos comienza con preguntas sencillas
La gestión de riesgos no necesita comenzar con modelos complicados.
Puede iniciar haciendo mejores preguntas antes de tomar decisiones.
¿Qué queremos lograr?
¿Qué puede impedirlo?
¿Por qué podría ocurrir?
¿Qué consecuencias tendría?
¿Qué estamos haciendo actualmente para evitarlo?
¿Es suficiente?
¿Qué deberíamos mejorar?
Estas preguntas pueden utilizarse al aprobar un crédito, contratar un proveedor, desarrollar un sistema, lanzar un producto o modificar un proceso.
Cuando este tipo de análisis comienza a formar parte de las decisiones diarias, la gestión de riesgos deja de ser únicamente un documento y se convierte en una forma de administrar mejor la organización.
Anticiparse también genera valor
Gestionar riesgos no significa evitar cualquier decisión que implique incertidumbre.
Toda actividad empresarial implica asumir ciertos riesgos.
El objetivo es conocerlos y tomar decisiones con mejor información.
Una organización que entiende sus riesgos puede decidir mejor dónde invertir, qué controles necesita, qué actividades requieren mayor vigilancia y dónde existen oportunidades de mejora.
Por eso, la gestión de riesgos no debería verse únicamente como una obligación administrativa.
Bien aplicada, puede ayudar a prevenir pérdidas, proteger recursos, mejorar procesos y apoyar el cumplimiento de los objetivos.
Y precisamente ahí se encuentra su verdadero valor:
no esperar a que algo salga mal para comenzar a actuar.
Comentarios
Sé la primera persona en comentar.
Inicia sesión para comentar.